

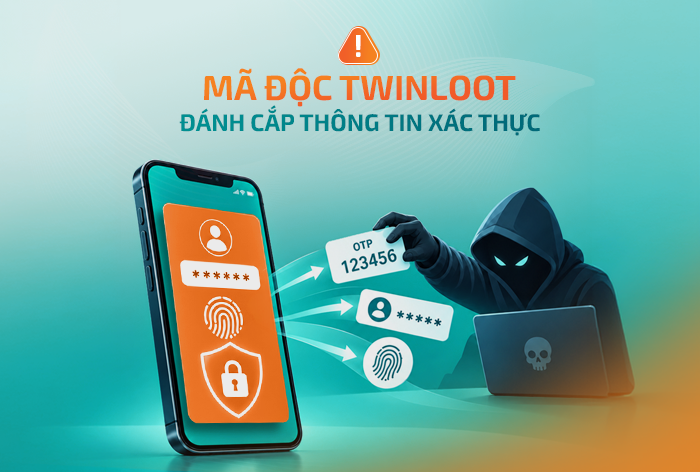
Mã độc TwinLoot vừa được các chuyên gia bảo mật quốc tế Ontinue phát hiện khi điều tra một chiến dịch tấn công vào tháng 7/2026.
TwinLoot là gì?TwinLoot là mã độc lợi dụng các dịch vụ Microsoft như Teams và SharePoint để che giấu các hoạt động tấn công, đánh cắp thông tin đăng nhập của người dùng. Sau khi xâm nhập, hacker có thể duy trì kết nối bí mật và thực thi lệnh từ xa.
Phương thức tấn công
- Tiếp cận: Kẻ tấn công nhắn tin cho nạn nhân qua Microsoft Teams, chúng thường giả mạo thương hiệu uy tín hay nhân viên hỗ trợ để gửi tin nhắn cho nạn nhân.
- Lừa đảo: Kẻ tấn công hướng dẫn nạn nhân tải tệp hoặc chạy lệnh PowerShell với lý do khắc phục lỗi hay cập nhật hệ thống.
- Lợi dụng hạ tầng: Chúng lợi dụng hạ tầng Microsoft để tạo kết nối bí mật, truyền tải dữ liệu.
- Thu thập thông tin: Hiển thị màn hình khóa Windows giả, giống hệt thật, để lừa nạn nhân nhập lại mật khẩu.
Hậu quả
Nếu bị nhiễm TwinLoot, người dùng có thể bị đánh cắp thông tin đăng nhập, thông tin mật và bị chiếm quyền điều khiển từ xa.
Khuyến cáo bảo mật:
Khách hàng nâng cao cảnh giác và chủ động bảo vệ thông tin cá nhân.
· Kiểm tra kỹ tên miền email và website gửi tới trước khi thao tác.
· Không tải file đính kèm hay nhấp vào đường link lạ.
· Không chạy lệnh hoặc cài phần mềm theo hướng dẫn của người lạ.
· Xác minh lại qua các kênh chính thống.
· Sử dụng mật khẩu mạnh và bật xác thực 2 lớp (2FA) cho mọi tài khoản.
· Không chia sẻ mật khẩu, mã OTP cho bất kỳ ai.
ABBank không bao giờ yêu cầu khách hàng cung cấp mật khẩu, mã OTP hoặc cài đặt phần mềm qua tin nhắn, email hay cuộc gọi. Nếu phát hiện dấu hiệu bất thường hoặc nghi ngờ bị lừa đảo, vui lòng liên hệ ngay Hotline 1800 1159 hoặc đến điểm giao dịch gần nhất để được hỗ trợ.
ABBank – Cùng bạn kiến tạo hạnh phúc